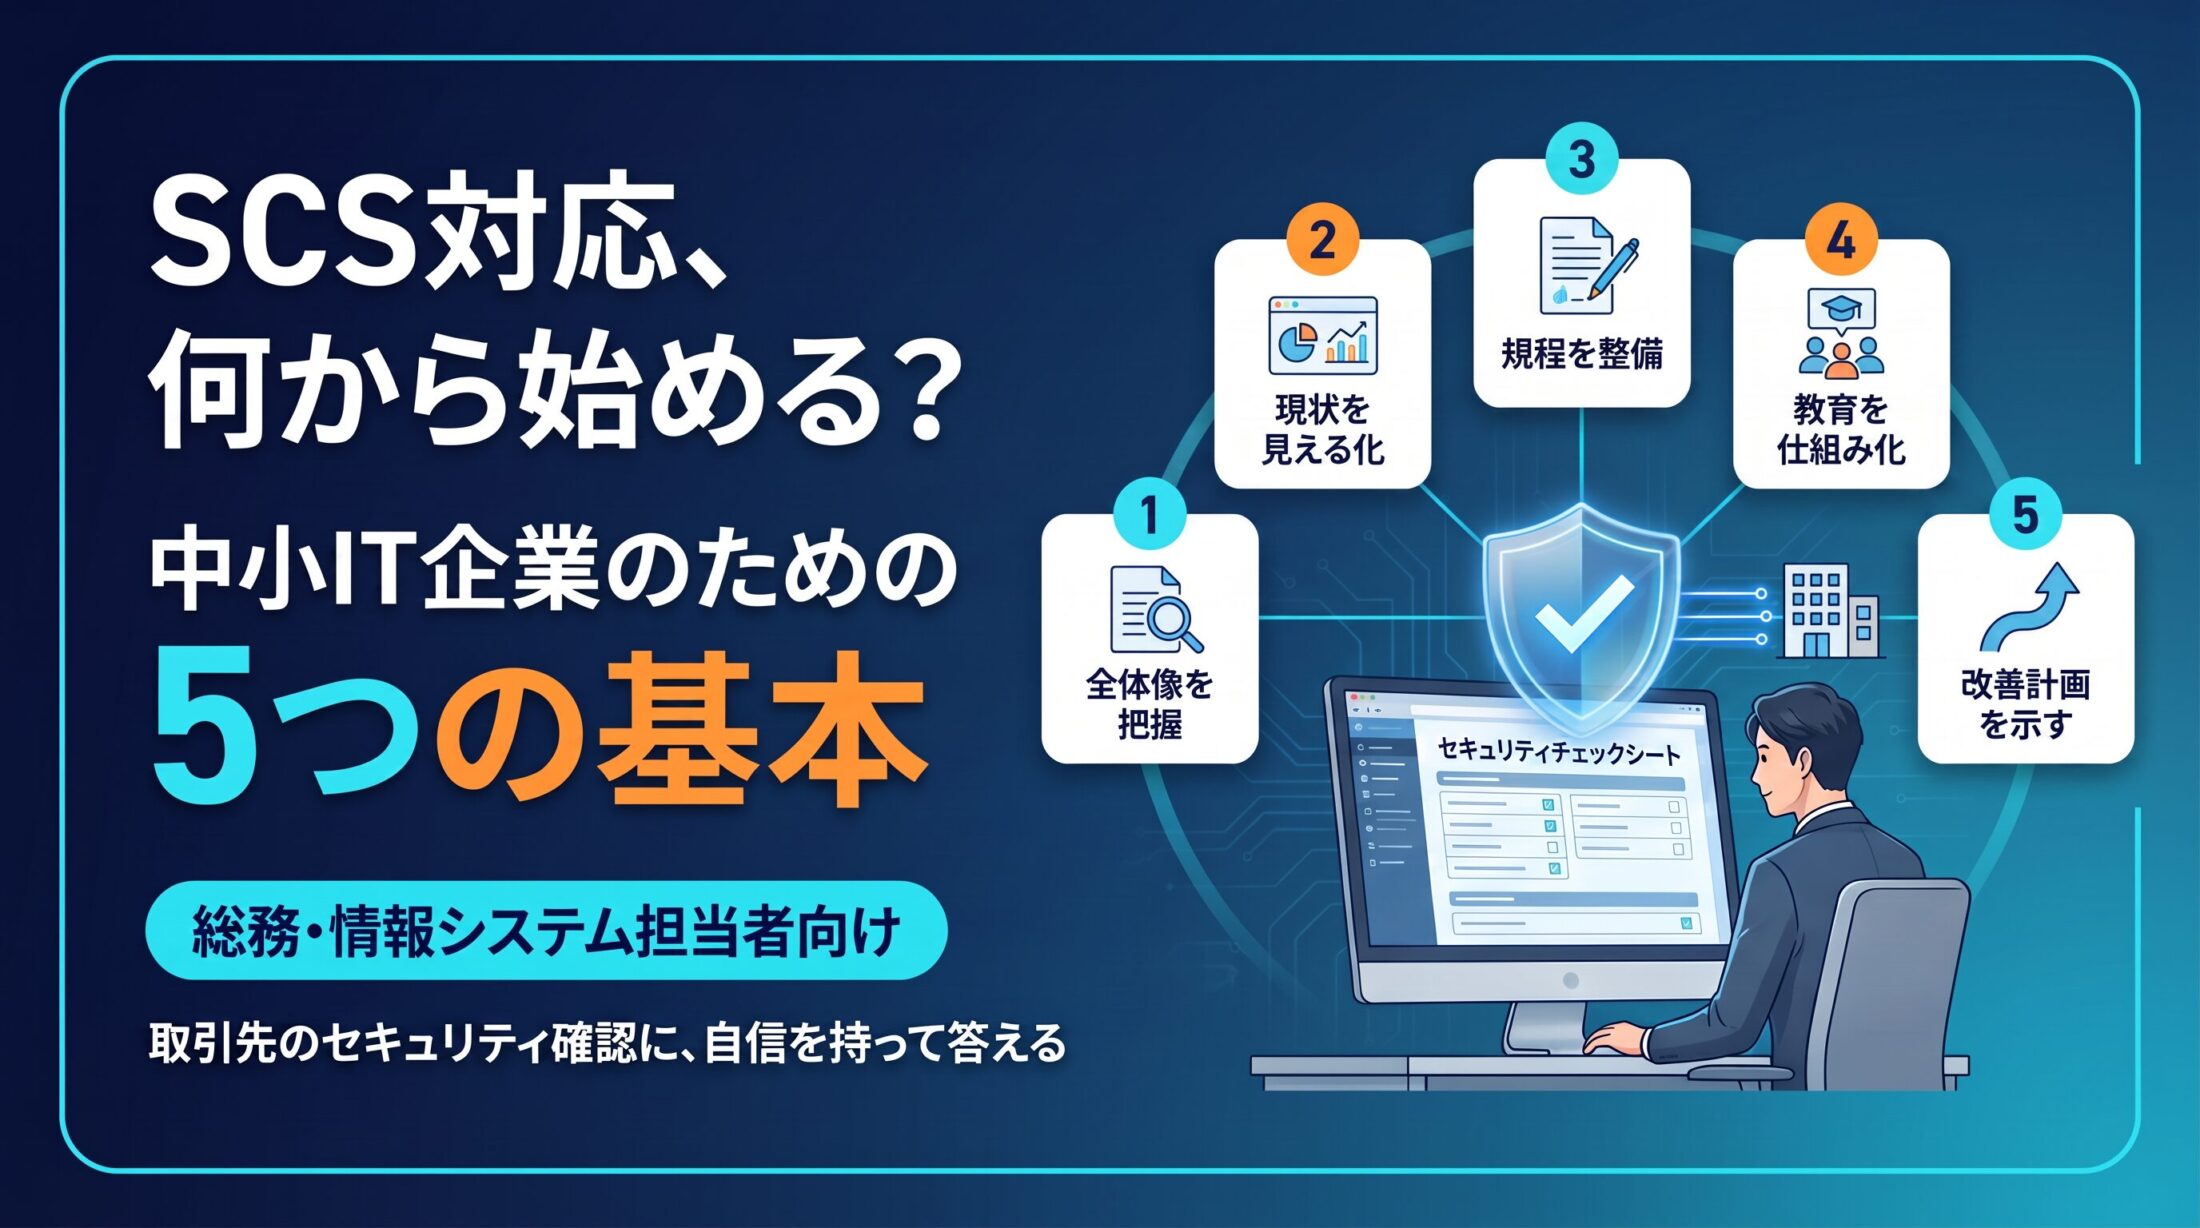
「取引先からセキュリティチェックシートが送られてきたけれど、何をどう答えればいいのかわからない」
そんな経験はありませんか。
近年、企業間取引において、取引先や委託先のセキュリティ対策状況を確認する「セキュリティチェックシート」の提出を求められるケースが増えています。
特に中小IT企業では、専任のセキュリティ担当者がいないまま、総務や情報システム担当者が兼務で対応していることも少なくありません。
しかし、チェックシートへの回答が遅れたり、内容が不十分だったりすると、取引開始や取引継続に影響する可能性があります。場合によっては、取引機会を失うリスクにもつながります。
とはいえ、実際には次のような悩みを抱えている企業も多いのではないでしょうか。
- どの項目から対応すればよいかわからない
- 専門用語が多く、回答に自信が持てない
- 規程や教育体制が整っておらず、正直に答えにくい
- 担当者一人で対応しており、社内を巻き込めない
この記事では、こうした課題を抱える企業の担当者に向けて、SCS(Security Check Sheet/セキュリティチェックシート)対応の基本と、今すぐ取り組める具体的な対策ポイントをわかりやすく解説します。
自社の現状を整理し、取引先からのセキュリティ確認に自信を持って対応できるようになることが、この記事のゴールです。
なぜ今、SCS対応が求められているのか
SCSとは何か?基本をおさらい
SCSとは、Security Check Sheetの略で、取引先や委託先のセキュリティ対策状況を確認するためのチェックシートを指します。
企業が外部の会社と取引する際、自社の情報や顧客情報、システムへのアクセス権限などを相手企業に預ける場面があります。そのため、取引先が十分なセキュリティ対策を行っているかを確認する必要があります。
つまりSCS対応とは、自社のセキュリティ対策状況を可視化し、取引先に説明できる状態を整えることです。
チェックシートの形式は企業によって異なりますが、主に以下のような項目が確認されます。
- 組織体制:セキュリティ責任者の設置状況
- 技術的対策:ウイルス対策、アクセス制御、暗号化など
- 物理的対策:入退室管理、端末や書類の管理など
- 教育・訓練:従業員向けセキュリティ研修の実施状況
- インシデント対応:情報漏えい発生時の連絡体制や対応手順
これらの項目に対して、「実施している」「一部実施している」「未実施」などの形式で回答し、自社のセキュリティレベルを示すことが求められます。
特に大手企業や官公庁との取引では、セキュリティチェックシートへの対応が事実上の取引条件となるケースも増えています。
取引先からの要求が増えている背景
なぜ今、これほどまでにSCS対応が重視されているのでしょうか。
大きな理由は、サプライチェーン攻撃の増加です。
近年のサイバー攻撃では、大企業を直接狙うだけでなく、セキュリティ対策が十分でない取引先や委託先を経由して侵入するケースが増えています。
たとえば、次のようなリスクがあります。
- 取引先企業のシステムを経由した情報漏えい
- 委託先の管理不備による個人情報流出
- 協力会社のアカウント乗っ取りによる不正アクセス
- 外部サービスの設定不備による機密情報の公開
こうした背景から、大手企業は自社だけでなく、取引先や委託先を含めたサプライチェーン全体のセキュリティ管理を強化しています。
その結果、取引前や契約更新時に、セキュリティチェックシートの提出を求めるケースが増えているのです。
「うちは小さい会社だから狙われない」という考え方は、もはや通用しません。
むしろ、セキュリティ対策が十分でない中小企業こそ、攻撃の入口として狙われる可能性があります。
だからこそ、SCS対応は単なる事務作業ではなく、取引を継続し、企業として信頼を得るための重要な取り組みといえます。
中小IT企業がSCS対応で直面しやすい3つの課題
1. 専任担当者がいない
中小IT企業では、セキュリティ専門の人材を確保できず、総務や情報システム担当者が兼務で対応しているケースが多くあります。
日常業務と並行してチェックシートに対応するため、内容を十分に確認できないまま回答してしまったり、回答期限に追われたりすることがあります。
また、営業担当者から「早く提出してほしい」と依頼されても、どこまで正確に答えればよいのか判断できず、担当者が一人で悩んでしまうことも少なくありません。
2. 何を整備すればよいかわからない
セキュリティチェックシートには、技術的な内容から社内規程、教育、インシデント対応まで、幅広い項目が含まれます。
そのため、次のような状態になりがちです。
- 項目の意味がわからない
- 自社が対応済みなのか判断できない
- 規程や証跡として何を用意すればよいかわからない
- どの項目から優先的に対応すべきかわからない
特に初めてチェックシートに対応する企業では、自社の現在地を把握できていないことが多くあります。
3. 社内教育や運用が追いついていない
情報セキュリティポリシーや社内ルールを作成していても、従業員に周知されていなければ、実際の対策としては不十分です。
たとえば、次のような状態では、チェックシートに自信を持って回答することは難しくなります。
- 規程はあるが、従業員が内容を知らない
- セキュリティ研修を実施した記録がない
- パスワード管理や端末管理のルールが徹底されていない
- インシデント発生時の連絡先や対応手順が共有されていない
SCS対応では、規程を作るだけでなく、実際に運用されていることを示すことが重要です。
そのため、体制・ルール・教育を一体で整備していく必要があります。
SCS対応で今すぐ取り組むべき具体的なポイント
STEP1:チェックシートの全体像を把握する
最初に行うべきことは、チェックシートをいきなり回答することではありません。
まずは、全項目を一度読み通し、どのような内容が問われているのかを把握することが重要です。
よくある失敗は、「答えられる項目だけ先に記入して、そのまま提出してしまう」ことです。
未回答項目が多かったり、回答内容に一貫性がなかったりすると、取引先に「セキュリティ管理が不十分な企業」という印象を与えてしまう可能性があります。
チェックシートの項目は、おおむね以下のカテゴリに分けられます。
| カテゴリ | 主な確認内容 |
|---|---|
| 組織・体制 | 情報セキュリティ責任者の設置、社内規程の整備状況 |
| 技術的対策 | ウイルス対策、アクセス制御、暗号化、ログ管理など |
| 物理的対策 | オフィスの入退室管理、端末・書類の保管方法など |
| 教育・訓練 | 従業員向け研修、注意喚起、実施記録の有無 |
| インシデント対応 | 情報漏えい時の報告手順、連絡体制、再発防止策 |
全体像を把握することで、自社の弱点や優先的に対応すべき項目が見えてきます。
焦って回答するのではなく、まずはチェックシート全体を俯瞰して確認しましょう。
STEP2:自社の現状を「見える化」する
次に、自社のセキュリティ対策状況を客観的に整理します。
チェックシートの項目ごとに、現時点でどこまで対応できているかを一覧化しましょう。
最初は、次の3段階で整理するだけでも十分です。
- 対応済み
- 一部対応
- 未対応
たとえば、以下のように整理できます。
- ウイルス対策ソフトを全端末に導入している:対応済み
- 情報セキュリティポリシーはあるが、数年間更新していない:一部対応
- 従業員向けのセキュリティ研修を実施していない:未対応
- インシデント発生時の連絡フローが決まっていない:未対応
このように現状を見える化することで、対応すべき課題が明確になります。
また、「できていないこと」だけでなく、「すでにできていること」も把握できるため、担当者の心理的な負担を軽減できます。
SCS対応は、すべてを一度に完璧に整える必要はありません。
まずは自社の現在地を把握し、優先順位をつけて進めることが大切です。
STEP3:規程・ルールの整備から着手する
現状把握が終わったら、未対応項目に優先順位をつけて対応していきます。
中でも、多くのチェックシートで確認される重要項目が、情報セキュリティポリシーの策定です。
情報セキュリティポリシーとは、自社が情報セキュリティにどのような方針で取り組むかを文書化したものです。
難しく考える必要はありません。
まずは、次のような内容を明文化することから始めましょう。
- 目的:なぜセキュリティ対策が必要なのか
- 適用範囲:誰が対象か。従業員、役員、協力会社など
- 管理体制:責任者や担当部署はどこか
- 基本方針:どのような考え方で対策を行うか
- 遵守事項:従業員が守るべき基本ルール
- インシデント対応:問題発生時の報告先や対応手順
テンプレートを活用すれば、ゼロから作成する必要はありません。
ただし、テンプレートをそのまま使うだけでは不十分です。
重要なのは、自社の実態に合わせて内容を調整することです。
たとえば、リモートワークを実施している企業であれば、端末の持ち出し、クラウドサービスの利用、Wi-Fi環境、私物端末の利用可否などもルール化しておく必要があります。
形だけの規程では、チェックシートの回答時に説得力がありません。
実際の業務に合ったルールとして整備しましょう。
STEP4:従業員教育を仕組み化する
規程やルールを整備しても、従業員に周知されていなければ意味がありません。
セキュリティチェックシートでは、次のような内容を確認されることがあります。
- セキュリティ教育を定期的に実施しているか
- 研修の参加記録を保管しているか
- 新入社員向けの教育を実施しているか
- 標的型メールや情報漏えいに関する注意喚起を行っているか
ポイントは、単発の研修で終わらせるのではなく、継続的に実施する仕組みをつくることです。
具体的には、以下のような取り組みが有効です。
- 年1回以上のセキュリティ研修を実施する
- 研修の実施記録を保管する
- 参加者リスト、実施日時、研修内容を記録する
- 新入社員のオンボーディングにセキュリティ教育を組み込む
- 短時間の動画教材やeラーニングを活用する
- 理解度チェックテストを実施する
重要なのは、「教育を実施した」という事実だけでなく、継続的に教育を行い、記録を残していることです。
これにより、チェックシートへの回答に説得力が生まれます。
STEP5:回答できない項目には改善計画を添える
SCS対応では、すべての項目に「対応済み」と回答できるとは限りません。
むしろ、初めて対応する企業では、未対応項目があるのが自然です。
大切なのは、未対応であることを隠すのではなく、現状と今後の対応予定を誠実に示すことです。
たとえば、次のように記載できます。
- 「情報セキュリティポリシーは現在策定中で、2025年6月末までに整備予定です」
- 「従業員向けセキュリティ研修は未実施ですが、2025年7月より年1回の実施を開始予定です」
- 「インシデント対応手順は現在見直し中で、社内承認後に全従業員へ周知予定です」
実態と異なる回答をすることは避けるべきです。
取引先が求めているのは、必ずしも最初から完璧な状態ではありません。
多くの場合、現状を正しく把握し、改善に向けて取り組んでいる姿勢が重視されます。
SCS対応でよくある失敗と注意点
失敗例1:答えられる項目だけ回答する
最もよくある失敗は、答えられる項目だけ記入し、未回答のまま提出してしまうことです。
未回答項目が多いチェックシートは、取引先に不安を与えます。
回答できない項目がある場合は、空欄にするのではなく、「未対応」「対応予定」「対応中」など、現状がわかる形で記載しましょう。
あわせて、対応予定時期や改善方針を示すと、信頼性が高まります。
失敗例2:規程を作っただけで終わる
情報セキュリティポリシーや社内規程を作成しても、実際に運用されていなければ意味がありません。
チェックシートでは、「規程があるか」だけでなく、次のような点まで確認されることがあります。
- 規程を従業員に周知しているか
- 規程を定期的に見直しているか
- 遵守状況を確認しているか
- 教育や研修と連動しているか
具体的には、以下のような運用が必要です。
- 社内ポータルや共有フォルダに規程を掲載する
- 研修で規程の内容を説明する
- 入社時にセキュリティルールを説明する
- 定期的に自己点検や内部確認を行う
「規程はあるが、誰も内容を知らない」という状態では、実効性のある対策とはいえません。
作成後の運用まで含めて設計しましょう。
失敗例3:一度対応したら終わりだと思ってしまう
セキュリティ対策は、一度整備すれば完了するものではありません。
サイバー攻撃の手法や働き方、利用するシステムは常に変化しています。
そのため、脅威や社内環境の変化に合わせて、定期的に見直すことが必要です。
たとえば、次のような変化があった場合は、規程や運用ルールの見直しが必要です。
- リモートワークを導入した
- 新しいクラウドサービスを利用し始めた
- 業務委託先が増えた
- 個人情報を扱う業務が増えた
- 新しいサイバー攻撃手法が話題になっている
おすすめは、年1回の見直しサイクルを社内ルールとして設定することです。
たとえば、「毎年4月に情報セキュリティポリシーを見直す」と決めておけば、対応漏れを防ぎやすくなります。
継続的な改善姿勢こそが、取引先からの信頼につながります。
失敗例4:担当者一人に任せきりにする
SCS対応は、情報システム担当者や総務担当者一人で完結できるものではありません。
なぜなら、セキュリティ対策には次のような経営判断が必要になるからです。
- セキュリティツール導入の予算確保
- 従業員教育の実施
- 業務フローの変更
- 社内ルールの承認
- 責任者の任命
- 外部専門家への相談
担当者だけで進めようとすると、「予算が取れない」「現場が協力してくれない」「ルールを作っても守られない」といった壁にぶつかりやすくなります。
そのため、SCS対応では経営層を巻き込むことが重要です。
経営層に説明する際は、技術的な話だけでなく、次のようなビジネス面のリスクを伝えると理解を得やすくなります。
- 取引先からの信頼低下
- 契約更新への影響
- 新規取引機会の損失
- 情報漏えい発生時の損害
- 企業ブランドへの影響
SCS対応は、単なるチェックシート回答ではありません。
企業として信頼されるための体制づくりです。
まとめ
取引先からのセキュリティチェックシートへの対応は、今や中小IT企業にとっても避けて通れない実務課題です。
特に、大手企業や官公庁との取引では、自社のセキュリティ対策状況を明確に説明できることが、取引継続や新規受注に関わる重要な要素になっています。
SCS対応で大切なのは、最初から完璧を目指すことではありません。
まずは自社の現状を見える化し、優先度の高い項目から一つずつ整備していくことです。
具体的には、以下のステップから始めましょう。
- チェックシートの全体像を把握する
- 自社の現状を「対応済み」「一部対応」「未対応」で整理する
- 情報セキュリティポリシーや社内ルールを整備する
- 従業員教育を継続的に実施する
- 未対応項目には改善計画を添えて回答する
- 年1回以上の見直しサイクルを設ける
- 担当者だけで抱え込まず、経営層を巻き込む
これらを着実に進めることで、取引先からの信頼を得られるセキュリティ体制を構築できます。
「何から始めればいいかわからない」「チェックシートの回答に自信がない」という場合は、専門家のサポートを活用することも有効です。
無理に一人で抱え込まず、まずは自社の状況を整理するところから始めてみましょう。
ネクストアクション
SCS対応、一人で悩まないでください
セキュリティチェックシートへの回答や、社内のセキュリティ体制・教育体制の整備について、Achive Techでは専門スタッフによる個別相談・支援サービスを提供しています。
次のようなお悩みがある方は、ぜひお気軽にご相談ください。
- 何から始めればよいかわからない
- チェックシートの回答内容に自信がない
- 取引先から求められている基準を満たせるか不安
- 情報セキュリティポリシーを整備したい
- 従業員向けのセキュリティ教育を仕組み化したい
- 担当者だけでは対応しきれず、専門家に相談したい